加密机构信任信号动摇,传统审计模式失效,行业转向链上透明与实时验证重构信任
加密行业长期依赖审计报告建立信任,但近年频繁曝出审计失效、数据不透明等问题,投资者信心受挫。越来越多机构转向链上数据验证、实时储备证明等替代信任机制。行业呼吁从被动审计转向主动透明,通过技术手段重构信任基础,推动加密资产合规与机构化进程。
机构尽职调查正转向持续监控、签署者控制和事件准备,因为运营失败导致了大部分加密货币损失。
机构投资者开始超越智能合约审计,因为传统的信任信号如先前审计和运营历史无法预测哪些加密项目会被利用,Hacken表示。
在其2026年第二季度的安全与合规报告中,Hacken表示,1427个跟踪项目中只有9%拥有第三方监控,4%的项目结合了监控、活跃的漏洞奖励和安全审计。报告强调,被盗的密钥、签名者和基础设施占该季度约7.64亿美元被盗事件的88.3%。
Hacken表示,无法持续提供运营安全性证据的项目可能面临更高的风险感知、投资减少以及更难获得保险或交易对手方的途径。
报告的撰稿人包括Abraxas Capital风险管理集团主管Federico Bagiotti,他表示“相对于风险资本的安全性不足”是公司拒绝本应有吸引力的仓位的最常见信号。穆迪评级数字经济战略负责人拉吉夫·巴姆拉表示,运营韧性已成为机构评估安全、合规和治理的“实用视角”。
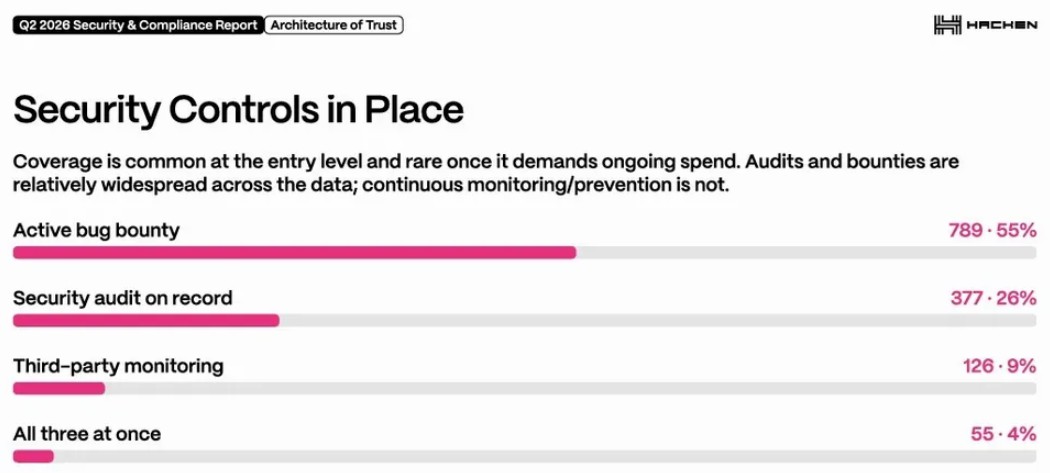
被审查的人员中包含安全控制措施。资料来源:哈肯
运营安全成为分配测试
报告指出,机构尽职调查开始包括签署人设定的变更、抵押品支持、第三方依赖关系、事件响应准备以及审计的范围和最新性。Abraxas表示,现在它明确筛查时间锁、提现地址白名单、多方控制以及单密钥或单验证者依赖。
这一转变也出现在监管和行业的审视中。在7月10日的Cointelegraph报道中,BitGo首席运 营 官Jody Mettler表示,随着欧洲监管机构审查《数字运营韧性法案》(DORA)下的运营韧性,机构客户开始对托管服务提供商的访问控制、事件响应和业务连续性提出更详细的问题。
哈肯表示,第二季度开发的14个项目此前已经过审计。然而,大多数损失来自传统智能合约审查范围之外的领域。受影响的表面包括签署设备、桥接验证器、后端基础设施、管理密钥以及尽管已被弃用但仍有效的旧合同。
该数据集涵盖了市值超过100万美元的1427个项目,这些项目来自CoinGecko信任评分排名前50的中心化交易所资产。Hacken排除了包裹资产、稳定币和代币化的现实资产。其数据依赖于公开可观察和披露的控制措施,这意味着私人安排可能无法被捕获。
以上就是加密机构信任信号动摇,传统审计模式失效,行业转向链上透明与实时验证重构信任的详细内容,更多关于加密机构信任动摇,审计模式失效的资料请关注脚本之家其它相关文章!
本站提醒:投资有风险,入市须谨慎,本内容不作为投资理财建议。