ZachXBT 预付 35 万美元:伪装客户渗透 Lazarus 关联洗钱网络
区块链调查员 ZachXBT 表示,他花费了近35 万美元的自有资金,渗透到一个据称与朝鲜拉撒路集团有关联的中国洗钱网络,这一行动帮助揭露了与15 亿美元的 Bybit 黑客事件有关的超过 1200 万美元的资金。
在 10 月 5 日发表于 X 的一篇详细文章中,这位化名调查员表示,他在 2025 年初假扮成该网络的客户,故意接受交易损失,以换取有关该组织如何转移被盗加密货币的信息。
ZachXBT 表示:“我假扮成客户,收集了情报,帮助冻结了 2025 年 2 月 Bybit 漏洞的行动,并将链上的非法活动归咎于此。”
2025年2月发生的Bybit攻击事件,至今仍是史上最大的加密货币盗窃案之一。美国联邦调查局(FBI)将这起价值约15亿美元的数字资产盗窃案归咎于其追踪的名为TraderTraitor的朝鲜黑客组织,并表示被盗资金被迅速转移到数千个区块链地址,以掩盖其来源。

ZachXBT 在 X 上的状态
带着349,700美元进行卧底行动
ZachXBT 表示,他的调查始于他注意到 Telegram 和 Discord 公共群组中有 15 个以上的帐户寻求帮助,以处理与 Bybit 漏洞相关的资金交易。
其中一名联系人使用了化名“吉米·格林”。
ZachXBT并没有简单地从外部追踪钱包,而是决定伪装成潜在客户。2025年3月6日,他向一个新的以太坊地址充值了349,700 USDC ,并开始与Green进行交易。
该交易涉及在Tron网络上用USDC换取USDT。ZachXBT表示,Green提供的钱包本身曾收到过来自一个地址的gas,该地址可直接追溯到Bybit漏洞利用资金,并已被列入Bybit的公开黑名单。
他继续进行交易,以创建与涉嫌洗钱活动的信任。
这种策略是有代价的。ZachXBT表示,他每笔订单大约损失5% ,而且还面临着交易对手卷款潜逃的风险。
“这时我意识到,我需要继续每笔订单亏损 5%,并孤注一掷地尽快获取尽可能多的可操作情报,”他写道。
据 ZachXBT 称,格林最终开始讨论转移与朝鲜有关的资金的计划,并提供了有关该网络在香港和中国大陆运作的详细信息。
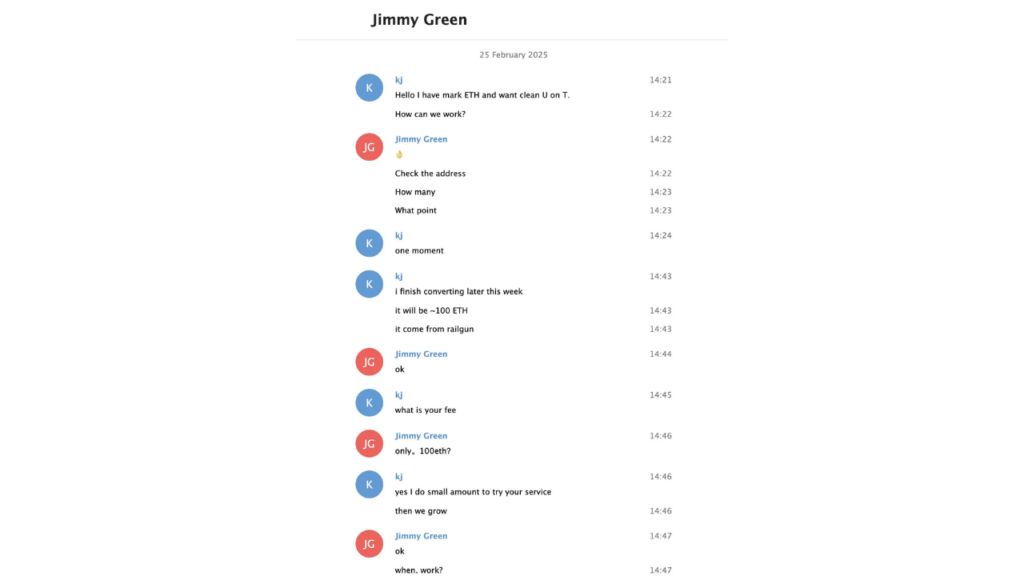
ZachXBT 与“Jimmy Green”的对话。(来源:ZachXBT)
区块链证据随后出现
当 Green 开始提供 ZachXBT 可以独立在链上验证的信息时,这些对话变得更有价值了。
有一次,Green 发送了一张截图,显示一笔涉及跨网络资金转移的交易。ZachXBT 表示,他能够将这张截图与几分钟后在 THORChain 上创建的相应交易进行匹配。
Green 随后分享了三个 Solana 地址。ZachXBT 表示,这些地址帮助他识别出一个包含超过1200 万美元 Bybit 相关资金的集群,这些资金在比特币、以太坊、Solana 和 Tron 之间转移。
根据 ZachXBT 及其调查报告,Tether 随后冻结了与该钱包集群相关的442,000 USDT 。
据称,该洗钱网络似乎还知晓其他重大加密货币盗窃案。

区块链证据随后出现
据报道,格林提到了此前被冻结的约30万美元。ZachXBT追踪到这笔款项为33.2万USDC,与2023年Poloniex漏洞有关,研究人员已将该漏洞与朝鲜黑客活动联系起来。
格林还声称曾为另一名客户洗钱约300万美元的诈 骗所得。ZachXBT表示,这些资金可以追溯到一个与Huione Guarantee相关的钱包,Huione Guarantee是一个与加密货币洗钱和非法服务有关的市场。
洗钱背后存在着一个更广泛的网络
调查显示,这起行动并非仅仅是某个中间人为个别犯罪分子转移资金。
ZachXBT 声称,该中国网络通过与 Lazarus Group 相关的多次攻击洗钱超过 10 亿美元,其中包括从 Bybit 窃取的大量资金。这些指控基于私人对话、钱包转账记录和交易时间等证据。
据称,该组织通过不同的部门运作,由不同的人员负责接收和分发稳定币给其他参与者。
这种结构凸显了加密货币洗钱行动的一个关键弱点:被盗资金可能会流经数十个钱包和区块链,但仍然需要愿意进行转换、兑换或转移的中介机构。
对于调查人员来说,这些中间人可以成为宝贵的情报来源。
ZachXBT在朝鲜调查中扮演的角色日益重要
此次行动也创建在 ZachXBT 此前追踪与朝鲜有关联的黑客窃取的加密货币的工作之上。
他表示,自2022年以来,他已协助冻结了超过7500万美元与朝鲜相关事件有关的资金。他对Bybit攻击事件的调查也早于FBI公开将此次盗窃事件归咎于朝鲜。
这位调查员已成为加密货币事件响应领域最杰出的独立人物之一,他利用公开的区块链数据追踪被盗资产,并识别看似无关的黑客攻击之间的联系。
他的工作也引发了争议,并给他带来了个人风险。ZachXBT 曾被一名前目标人物起诉并曝光个人信息,但他仍然继续调查重大加密货币盗窃案。
他表示,来自基金会的拨款和个人的捐款帮助资助了更困难的调查,包括卧底行动。
但就这个特殊案例而言,他亲自垫付了资金。
这次行动并非毫无风险。ZachXBT表示,他无法保证格林会继续配合或归还资金,而且与有组织的洗钱网络直接接触也带来了未知程度的人身安全风险。
他最终对调查保密,同时将信息传递给了执法部门和其他值得信赖的调查人员。
该案例表明,加密货币洗钱活动如何随着区块链监控的发展而演变。即使犯罪分子将盗窃资产转移到多个区块链、稳定币、桥接器和去中心化交易所,调查人员有时也能利用同样的透明基础设施来重现犯罪轨迹。
ZachXBT 的操作更进一步:他表示,他不仅追踪资金流向,还进入了资金转移的网络内部。
到此这篇关于ZachXBT 预付 35 万美元:伪装客户渗透 Lazarus 关联洗钱网络的文章就介绍到这了,更多相关ZachXBT 伪装客户打入洗钱网络内容请搜索脚本之家以前的文章或继续浏览下面的相关文章,希望大家以后多多支持脚本之家!
本站提醒:投资有风险,入市须谨慎,本内容不作为投资理财建议。