2026年币安被盗63亿美元!史上十大加密货币黑客攻击事件盘点,普通用户该怎么办
历史上最大的加密货币黑客攻击事件盘点!Binance 于 2026 年 10 月 29 日损失约63.6亿美元,是有记录以来最大的一起加密货币盗窃案。TRM Labs追踪到资金流出分布在十条区块链上,大部分在20分钟内完成,并将此次攻击归因于朝鲜的 TraderTraitor 组织。被盗金额约为 2025 年 2 月 Bybit 被盗的15亿美元的四倍。
交易所被盗只是事件的一部分。若干危害最大的事件暴露的是客户身份而非加密货币,Ledger、Coinbase、Revolut 以及一家 Trezor 供应商的护照、家庭住址和余额信息均遭泄露。这些数据会助长网络钓鱼和现实中的“扳手攻击”,Chainalysis称,2026 年上半年此类攻击获利超过3000万美元。
我们按美元影响、受影响客户数量以及每起事件对行业安全的改变程度,对十起事件进行排名。每个案例都涵盖攻击途径、归因、追回情况和留下的教训。数据反映截至 2026 年 11 月 1 日的公开披露信息和区块链分析数据,部分数据可能随调查推进而变化。下面一起看看详细介绍吧!
十大加密货币黑客攻击排名(前10)
| 加密货币黑客攻击或安全事件 | 损失/泄露价值 | 事件与结果 |
|---|---|---|
| 重大交易所黑客攻击 | ||
| 1. Binance 2026 · 交易所黑客攻击 | 约63.6亿美元涉及10条区块链 | 被归因于朝鲜的 TraderTraitor。约27亿美元被冻结,损失由 Binance 承担。 |
| 2. Bybit 2025 · 交易所黑客攻击 | 约15亿美元被盗 ETH 和 stETH | FBI 将此次盗窃与 TraderTraitor 联系起来。Bybit 自行承担了损失,并保持提现开放。 |
| 第3名. Mt. Gox 2011–2014 · 交易所黑客攻击 | 约85万 BTC约3.4万 BTC 待赔付 | 多年的热钱包盗窃导致该交易所倒闭。剩余偿付面临 2027 年 10 月的截止期限。 |
| 跨链桥漏洞利用与未经授权转账 | ||
| 第4名. Ronin Network 2022 · 跨链桥漏洞利用 | 约6.25亿美元17.36万 ETH + 2550万 USDC | FBI 将此次漏洞利用归因于 Lazarus/APT38。美国财 政部随后制裁了一个接收地址。 |
| 第5名. FTX 2022 · 未经授权提现 | 4亿美元以上SIM 卡兑换攻击 | 美国司 法部的起诉书将这些提现与一个 SIM 卡兑换团伙联系起来。三名美国公民于 2024 年被起诉。 |
| 客户数据安全事件 | ||
| 6. Ledger 2020 · 客户数据库安全事件 | 108万个电子邮箱被泄露272,853个家庭住址 | 一起电商数据库安全事件泄露了客户信息,这些信息后来在 RaidForums 上被免费公开。 |
| 7. Coinbase 2025 · 内部人员协助的安全事件 | 69,461名客户预计成本1.8亿至4亿美元 | 被收买的客服外包人员泄露了客户数据。Coinbase 拒绝支付2000万美元的赎金,并向受害者作出了赔偿。 |
| 跨链追回与近期泄露事件 | ||
| 第8名. Poly Network 2021 · 跨链漏洞利用 | 约6.11亿美元全部资产已归还 | 攻击者自称“Mr. White Hat”,最终归还了所有被盗资产。 |
| 9. Revolut 2026 年 · 身份与交易数据 | 约 680 名客户身份证件、IBAN 和 BTC 交易记录 | 冒充政府邮箱的行为导致个人数据泄露。客户资金未受影响,并已通知监管机构。 |
| 10. Trezor 2026 年 · 第三方数据安全事件 | 约 80,689 名买家近期及早期美国客户 | ShipMonk 的 Metabase 零日漏洞导致买家数据泄露,随后出现了针对性的助记词钓鱼攻击。 |
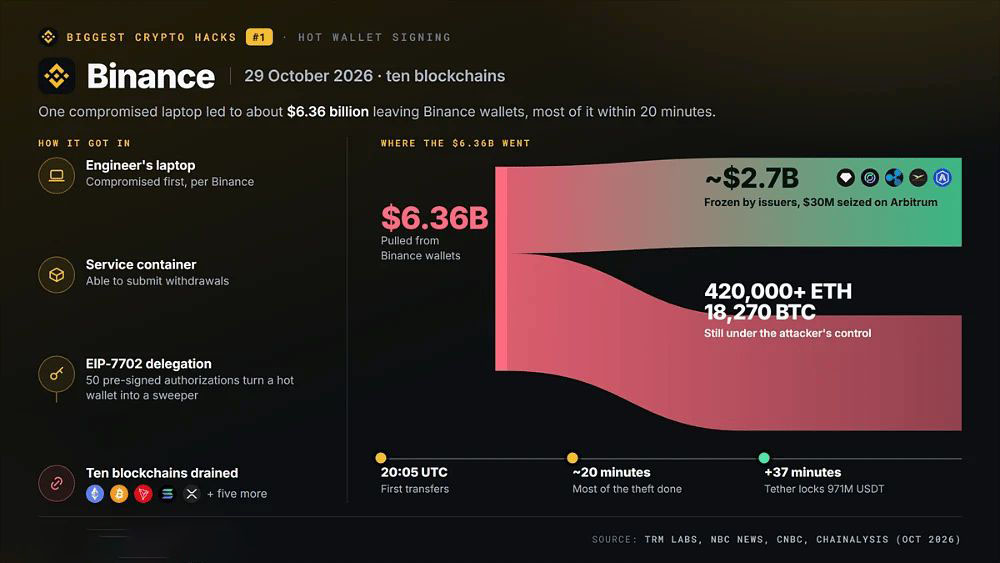
1. Binance
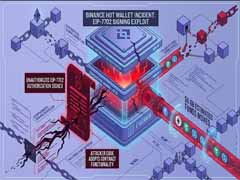
2026年10月29日,从 UTC 20:05 开始,攻击者从 Binance 在十条区块链上的钱包中转走约 63.6亿美元,涉及以太坊、比特币、Tron、Solana 和 XRP Ledger 等。TRM Labs 高度确信此次盗窃由 TraderTraitor 所为,Chainalysis 则将被盗资金与9月的 Bitget 黑客攻击联系起来。
据 NBC News 报道,Binance 表示,此次安全事件始于一名工程师被入侵的笔记本电脑,攻击者借此获得了可提交提现请求的服务容器的访问权限。在以太坊上,入侵者利用 Pectra 升级 中引入的 EIP-7702 委托功能,配合 50 份预签名授权,将一个热钱包变成了资金清扫工具。
Tether、Circle、Ripple 和 World Liberty Financial 冻结了约 26.7亿美元 的稳定币,而 Arbitrum 的安全委员会又扣押了 3000万美元。攻击者仍控制着超过 42万 ETH 和 18,270 BTC。Binance 承诺赔付所有损失,并告诉 CNBC,在提现重新开放之前,受影响资产中已有 90% 得到了补足。
要点
- 损失规模约为 Bybit 的四倍,创下纪录,且大部分在 20 分钟内跨十个网络完成。
- 触发了迄今最快的冻结响应,Tether 在主要资金转移后仅 37 分钟就锁定了 9.71亿 USDT。
- 表明 EIP-7702 委托和共享签名系统可能使多条链因一次入侵而暴露风险。
2. Bybit
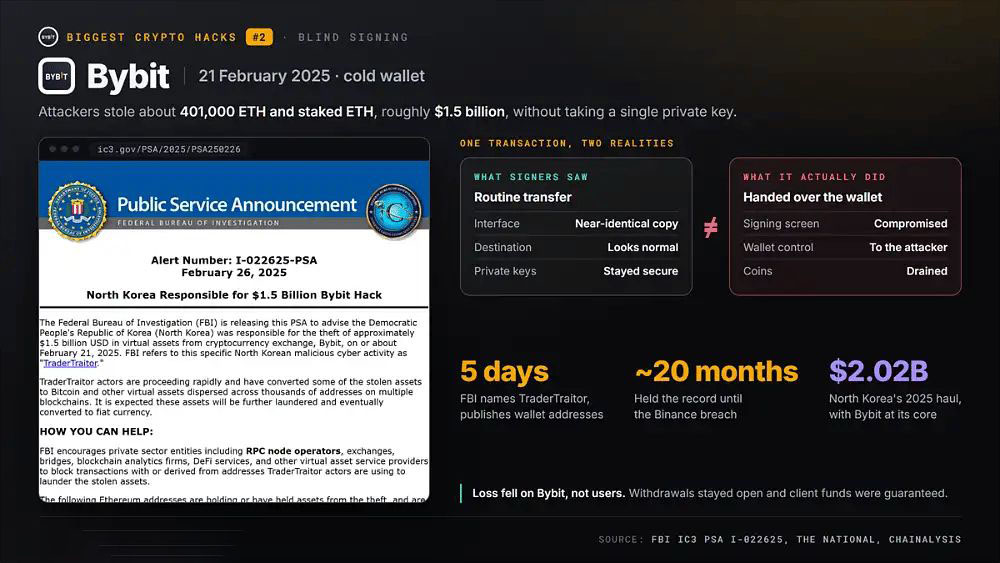
2025年2月21日,攻击者从 Bybit 的一个冷钱包中盗走约 40.1万 ETH 及质押 ETH,价值约 15亿美元。FBI 在五天内认定朝鲜的 TraderTraitor 为幕后黑手,并公布了钱包地址,以便交易所和跨链桥拦截洗钱。
此次安全事件并不需要窃取 Bybit 的私钥。攻击者入侵了 Bybit 签名人使用的多签签名界面,因此一笔常规转账在屏幕上看起来一切正常,而交易实际上却把钱包控制权交给了攻击者。分析人士称之为盲签,The National 将这个虚假界面描述为几乎一模一样的复制品。
Bybit 保持提现开放并担保客户资金,因此损失由公司而非用户承担。Chainalysis 将该事件视为朝鲜2025年创纪录的 20.2亿美元 所得的核心部分。我们的 Bybit 与 Binance 对比 分析了这两家交易所当前的安全措施。
要点
- 在 Binance 安全事件发生之前,它保持了最大规模加密货币盗窃案的纪录约 20 个月。
- 证明即使私钥保持安全,受信任的签名界面也可能被武器化。
- 据 FBI 称,资金被转换为比特币,并分散到多条区块链上的数千个地址。
第3名. Mt. Gox
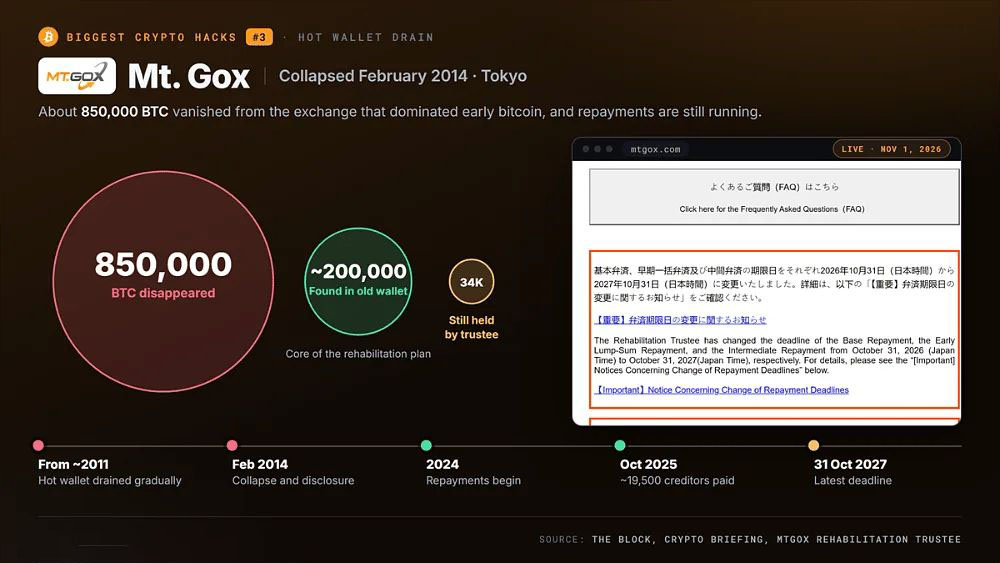
Mt. Gox 是东京一家主导早期比特币交易的交易所,在披露约 85万 BTC 消失后,于2014年2月倒闭。调查人员后来认定,窃贼大约从2011年起就逐步掏空了其热钱包,而该交易所仍在继续报告其实际已不持有的余额。
后来在一个旧钱包中发现了约 20万 BTC,成为法院监督下的重整计划的核心。受托人于2024年开始以比特币、Bitcoin Cash 和日元向债权人偿付,The Block 报道称,截至2025年10月已向约 1.95万 名债权人付款。
偿付仍未完成。2026年10月16日,受托人将期限延长至2027年10月31日,这是连续多年延期中的最新一次,据 Crypto Briefing 报道,其控制下仍有约 3.4万 BTC。我们的 加密货币崩盘历史 将此次倒闭置于比特币更广泛的回撤背景中。
要点
- 债权人如今已等待超过 12 年,最终偿付至少要持续到2027年底。
- 这一隐藏的资金缺口促使交易所转向发布可验证的储备金证明。
- 受托人钱包的大额转移仍会引起关注潜在抛压的交易者的注意。
第4名. Ronin Network
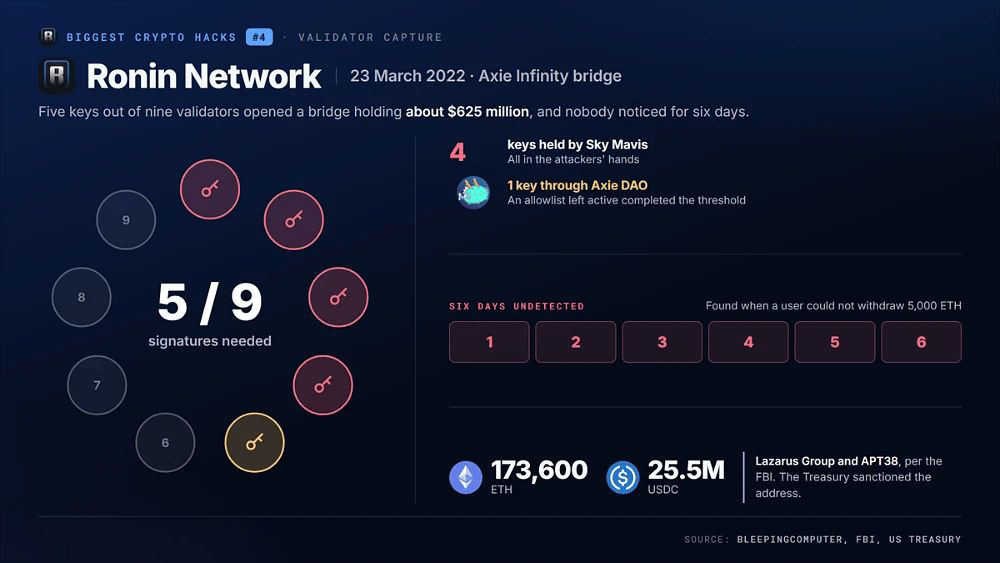
2022年3月23日,攻击者伪造提现请求,从服务于 Axie Infinity 的 Ronin 跨链桥中盗走 17.36万 ETH 和 2550万 USDC,价值约 6.25亿美元。六天内无人察觉,直到一名用户无法提取 5,000 ETH,团队才发现跨链桥已被掏空。
Ronin 跨链桥需要九个验证者中的五个签名,而攻击者获得了五个密钥:四个由 Sky Mavis 持有,另一个通过仍处于启用状态的 Axie DAO 白名单获得。据 BleepingComputer 报道,FBI 将此次盗窃归因于 Lazarus Group 和 APT38,美国财 政部则制裁了接收地址。
该事件成为跨链桥风险的典型案例。锁定在跨链桥中的价值集中于少数由小规模验证者集合守护的合约,这使其成为主要目标。我们的 加密货币跨链桥指南 解释了当前的跨链桥如何分散验证,以及转移资金前应检查哪些内容。
要点
- 一个宣称去中心化的网络之所以失败,是因为控制签名阈值的验证者太少。
- 六天过去才有人察觉,这说明了实时监控跨链桥资金流出的重要性。
- 美国财 政部在数周内将该黑客地址加入其已有的 Lazarus Group 制裁名单。
第5名. FTX
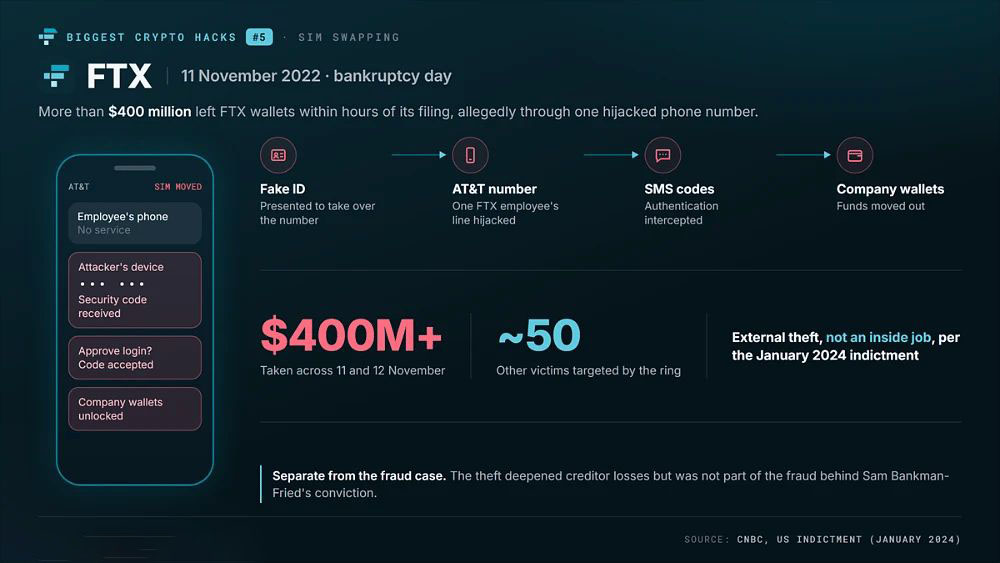
2022年11月11日 FTX 申请破产数小时后,超过 4亿美元 从其钱包流出。由于交易所一片混乱,许多人起初怀疑是内部人员所为,但2024年1月的起诉书称,这是一个在美国各地活动的 SIM 卡劫持团伙实施的外部盗窃。
据 CNBC 报道,检方指控 Robert Powell、Carter Rohn 和 Emily Hernandez。他们涉嫌使用假身份证件接管一名 FTX 员工的 AT&T 手机号码,截获验证码,并在 11 日至12日期间从公司钱包转移资金。该团伙还针对约 50 名其他受害者。
这起盗窃加深了已面临公司崩溃的债权人的损失,相关背景见我们的 Sam Bankman-Fried 简介,不过它与他被定罪的欺诈行为是分开的。它还表明,当短信验证码保护高价值账户时,一个手机号码就可能打开企业系统。
要点
- 攻击者在破产混乱期间下手,当时监控和事件响应最为薄弱。
- 据报道,一个被劫持的手机号码绕过了保护数亿美元的控制措施。
- 这份起诉书解决了一个长期存在的疑问:FTX 内部人员是否拿走了那些失踪的资金。
6. Ledger
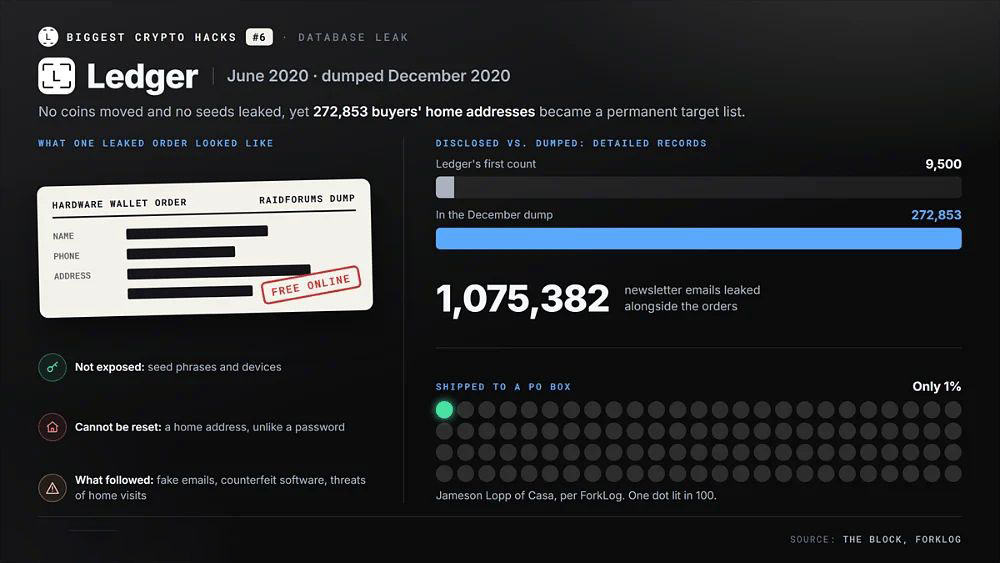
2020年6月,攻击者通过一个配置错误的网站 API 密钥访问了 Ledger 的电商和营销数据库。Ledger 起初表示,约有一百万个电子邮件地址和 9,500 条详细记录遭到泄露。12月,完整数据集在 RaidForums 上免费出现,The Block 在查看相关文件后报道了此事。
泄露的数据包含 1,075,382 个新闻通讯邮箱,以及 272,853 份硬件钱包订单,其中有姓名、电话号码和家庭住址。助记词和设备均未受到影响,但客户仍收到大量虚假的 Ledger 邮件、假冒软件提示,在某些情况下还收到勒索者上门拜访的威胁。
这起安全事件排名靠前,因为其危害已持续六年多。地址无法像密码那样更改,因此买家仍是网络钓鱼和恐吓的目标。我们的 Ledger Nano S Plus 与 Nano X 对比 介绍了设备安全性,但如今配送隐私几乎与芯片设计同样重要。
2026年1月,Ledger 买家再次受到影响:一名未经授权的人员访问了支付合作伙伴 Global-e 的云系统,该系统存有多个品牌的订单数据。Ledger 表示,姓名、联系方式和订单信息已泄露,而密码、恢复短语和资金未受影响,但网络钓鱼邮件随后很快出现,The Register 报道称。两家公司均未确认受影响客户的数量。
要点
- 泄露的家庭住址无法更换,使风险在最初的安全事件之后仍长期存在。
- 要求提供 24 词助记词的虚假恢复提示,成为针对硬件钱包用户的标准攻击手段。
- 据 ForkLog 报道,Casa 的 Jameson Lopp 指出,在泄露数据的买家中,只有 1% 的人将订单寄送到邮政信箱。
7. Coinbase
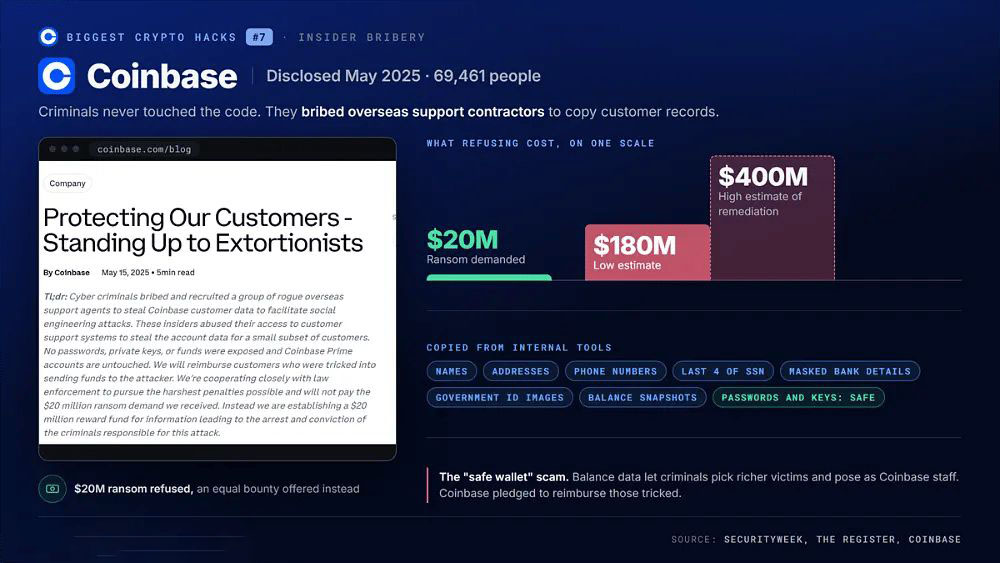
Coinbase 在2025年5月披露,犯罪分子贿赂海外客服外包人员,从内部工具中复制数据。根据 SecurityWeek,向缅因州总检察长提交的文件显示,受影响总人数为 69,461 人,相关活动始于2024年12月26日,并于5月11日得到确认。
泄露的记录包括姓名、地址、电话号码、社会安全号码后四位、已遮蔽的银行信息、政府身份证件图像和余额快照。密码和私钥未被获取,但诈 骗者利用这些数据冒充 Coinbase 员工,诱使客户将资金转入所谓“安全”的钱包。
Coinbase 拒绝支付 2000万美元 的赎金,转而悬赏同等金额征集攻击者的线索,并承诺赔偿因由此产生的诈 骗而受骗的客户。其向 SEC 提交的文件估计补救成本为 1.8亿至4亿美元,The Register 对此作了报道。Coinbase 还宣布设立新的美国支持中心。
要点
- 没有任何代码被利用;攻击者只是从持有合法权限的人手中购买了访问权限。
- 预估的善后费用超过许多智能合约漏洞利用造成的直接损失。
- 余额数据让犯罪分子能够挑选更富有的受害者,实施令人信服的电话冒充诈 骗。
第8名. Poly Network
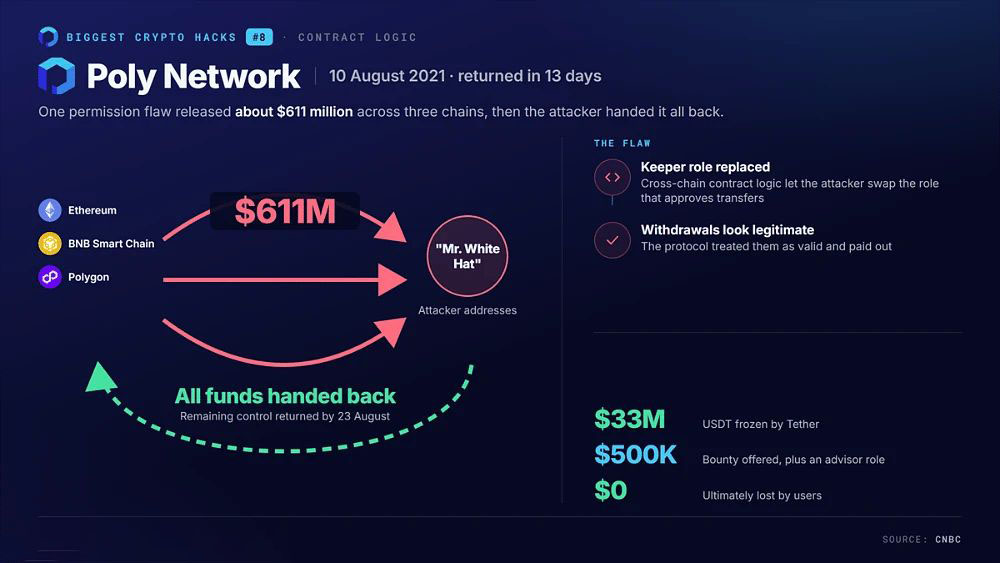
2021年8月10日,一名攻击者利用 Poly Network 跨链合约逻辑中的漏洞,在以太坊、BNB Smart Chain 和 Polygon 上转移了约 6.11亿美元。通过替换负责批准转账的 keeper 角色,攻击者获授权执行了协议视为合法的提现。这在当时是规模最大的 DeFi 盗窃案。
这名黑客在一天内便开始归还资金,并声称此次攻击是为了暴露漏洞。Poly Network 称此人为“Mr. White Hat”,并提供 50万美元 赏金以及一个安全顾问职位。据 CNBC 报道,到8月23日,所有剩余资产的控制权已被交还。
结果并不寻常,但手法并不罕见。跨链消息合约持有大量余额并信任已签名的消息,因此一个权限漏洞就可能让全部资产被转走。后来的跨链桥漏洞利用事件中也出现了类似的逻辑错误,这正是我们的 LayerZero 解析 重点讲解链间消息如何验证的原因。
要点
- 为数不多的涉及九位数金额的黑客攻击之一,用户最终没有任何损失。
- Tether 冻结了 3300万美元 被盗的 USDT,在谈判持续期间限制了攻击者的退出渠道。
- 特权跨链功能成为后来智能合约审计中的重点检查项。
9. Revolut
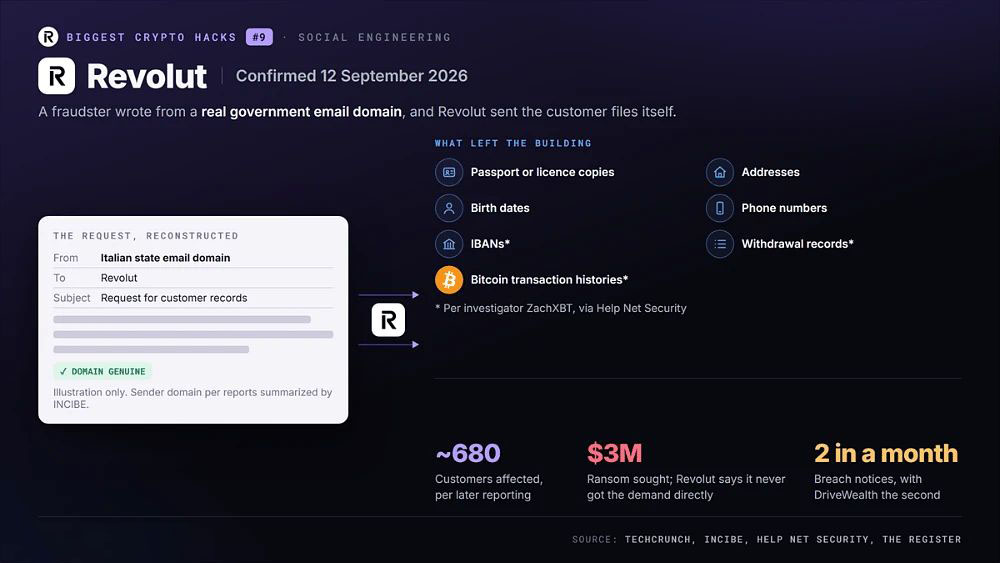
Revolut 于2026年9月12日确认,其曾向一名使用合法政府机构邮箱域名的欺诈者发送客户记录,TechCrunch 报道称。西班牙的 INCIBE 汇总了将这些请求与意大利国家邮箱联系起来的报道,后续报道称受影响客户接近 680 人。
通知列出了出生日期、地址、电话号码以及护照或驾照复印件。据 Help Net Security 报道,调查人员 ZachXBT 表示,IBAN、提现记录和比特币交易历史也包含在内。据报道,攻击者针对的是 Revolut 的“加密巨鲸”,并索要 300万美元 赎金,Revolut 称从未直接收到该赎金要求。
Revolut 表示其系统和客户资金未受影响。数周后,美国经纪商 DriveWealth 发生另一起安全事件,暴露了 Revolut 股票交易账户的历史数据,The Register 报道称。对加密货币持有者而言,身份文件与持仓数据结合,就成了现成的网络钓鱼和胁迫目标清单。
要点
- 一个来自真实政府域名的可信请求完全绕过了技术防御。
- 比特币交易历史让犯罪分子能够按受害者可能持有的加密资产对其排序。
- Revolut 客户在一个月内收到了来自互不相关的攻击者的两份安全事件通知。
10. Trezor
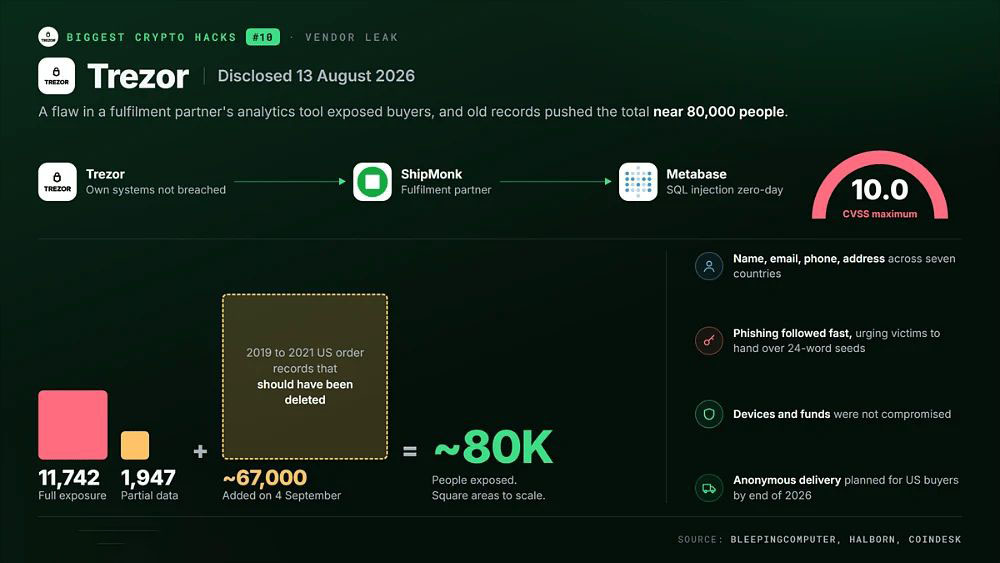
Trezor 于2026年8月13日披露,其履约合作伙伴 ShipMonk 发生了安全事件。BleepingComputer 报道称,有 11,742 名客户的姓名、电子邮件、电话和收货地址完全暴露,另有 1,947 名客户的数据部分暴露,涉及七个国家,订单下单时间为2026年5月至8月。
据 Halborn 称,攻击者利用了 ShipMonk 所用 Metabase 分析工具中的一个 SQL 注入零日漏洞,其 CVSS 评分为 10.0。9月4日,Trezor 又增加了约 6.7万 名美国客户,这些客户2019年至2021年的订单记录本应已被删除,使总数接近 8万 人。
网络钓鱼随即出现,相关信息催促收件人交出 24 词恢复助记词,但设备和资金未受影响。Trezor 表示,计划在2026年底前为美国买家提供匿名配送。我们的 Ledger Nano S Plus 与 Trezor 对比 评估了两个品牌的设备安全性。
要点
- 这起安全事件源于供应商的分析工具,而非 Trezor 自身的基础设施。
- 订单记录被保留的时间远超所需,使受影响客户的数量成倍增加。
- 据 CoinDesk 报道,这是 Trezor 首次发生泄露电话号码和收货地址的事件。
2026年加密货币黑客攻击统计
2026年的黑客攻击损失已超过此前任何一年,主要由少数几起规模巨大的盗窃案推动。各追踪机构的统计数量不尽相同,因为它们对事件和追回的定义各不相同,所以我们为每个数据都注明了来源。
以下数据反映了当前加密货币盗窃的规模和趋势:
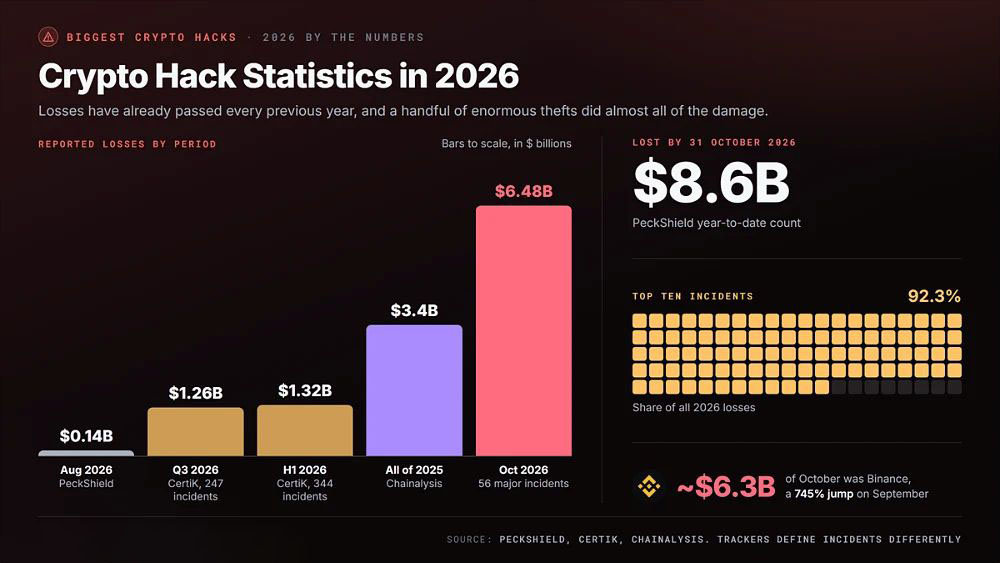
- 年初至今的损失:PeckShield 统计显示,截至2026年10月31日,加密货币黑客攻击造成的损失约为86亿美元,其中十大最严重事件占总额的92.3%。
- 10月激增:2026年10月,56起重大 事件造成的损失达到64.8亿美元,较9月激增745%,仅 Binance 一家就约占63亿美元。
- 第三季度:CertiK 记录显示,2026年第3季度共发生247起事件,损失约12.6亿美元,较第2季度增长约54%,9月是当年损失最高的月份,直到10月才被超越。
- 上半年:CertiK 的Hack3D 报告统计,2026 年上半年(H1)共发生344起事件,损失达13.16亿美元;若将 Bybit 从 2025 年基数中剔除,损失同比增长约28%。
- 钱包被入侵:据 CertiK 称,2026 年上半年(H1)仅33起事件中,被入侵的钱包就造成了超过4.44亿美元的损失,其中以 4 月的 Kelp DAO 和 Drift Protocol 事件为主。
- 朝鲜所占份额:据Seoul Economic Daily报道,Chainalysis 将2026年已报告的黑客攻击损失中约89%归因于与朝鲜有关联的团伙,而2021年这一比例约为15%。
- 2025年基准:Chainalysis 估计2025年加密货币盗窃总额为34亿美元,其中朝鲜黑客造成20.2亿美元,使其被追踪到的历史累计总额升至67.5亿美元。
- 交易所成为目标:Bitget 在2026年9月损失约3.875亿美元,数周后 Binance 也遭遇攻击,使中心化交易所热钱包再次成为当年单次事件损失最高的目标。
- 人身攻击:Chainalysis 记录显示,截至2026年6月共发生46起暴力“扳手攻击”,被盗金额超过3000万美元,照此趋势,今年将超过2025年5800万美元的纪录。
- 冻结与追回:稳定币发行方和 Arbitrum 的 Security Council 在数小时内冻结了 Binance 被盗资金中约27亿美元,显示出中心化稳定币可以限制攻击者最终能保留多少资金。
月度数据可能剧烈波动:PeckShield 记录8月损失为1.363亿美元,随后9月发生了两起大型交易所和协议黑客攻击。如需了解更广泛的背景,我们的稳定币统计和加密货币钱包统计追踪了最常成为攻击目标的资产和工具。
最大规模的加密货币黑客攻击如何演变
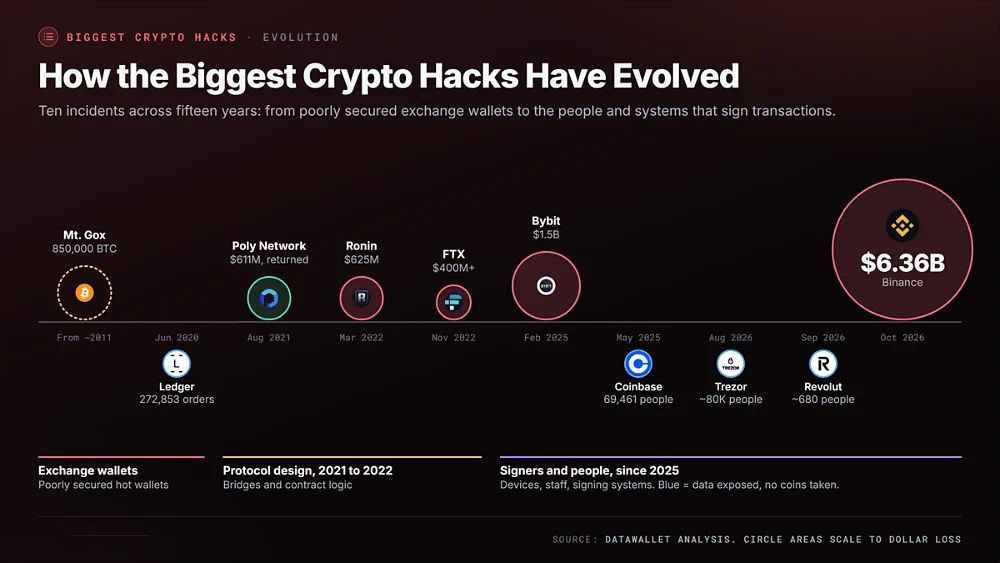
这十起事件跨越十五年,攻击手段也随行业发展而变化。早期的损失源于安全防护薄弱的交易所钱包,而近期的盗窃则针对批准交易的人员、设备和签名系统。
从代码漏洞利用到签名者被入侵
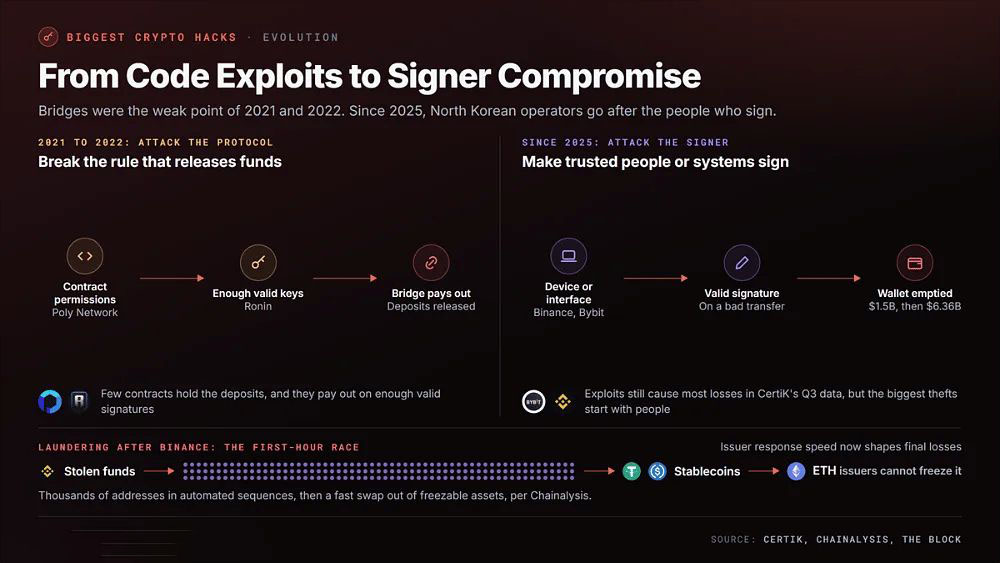
在2021年至2022年间,最大规模的盗窃利用的是协议设计缺陷。Poly Network 的攻击者滥用了合约权限,Ronin 的攻击者则收集了足够多的验证者密钥,达到了签名门槛。跨链桥是其中的共同点,因为它们将存款集中在少数几个合约中,只要收到足够多的有效签名,就会释放资金。
自2025年以来,朝鲜的攻击者转而针对签名流程。Bybit 的签名者通过一个被入侵的界面批准了一笔被 操纵的交易,而 Binance 的攻击者在一名工程师的笔记本电脑被入侵后,获得了跨十条链的有效签名。CertiK 第3季度的数据仍显示漏洞利用造成了大部分损失,但最大规模的单次盗窃现在都始于人。
洗钱手法也随攻击方式而变化。在 Binance 事件之后,Chainalysis 观察到资金通过自动化流程在数千个地址之间循环,稳定币还被迅速兑换为发行方无法冻结的 ETH。攻击者越来越多地在第一个小时内与冻结团队赛跑,因此发行方的响应速度如今会影响最终损失。
最大规模事件背后的常见攻击途径
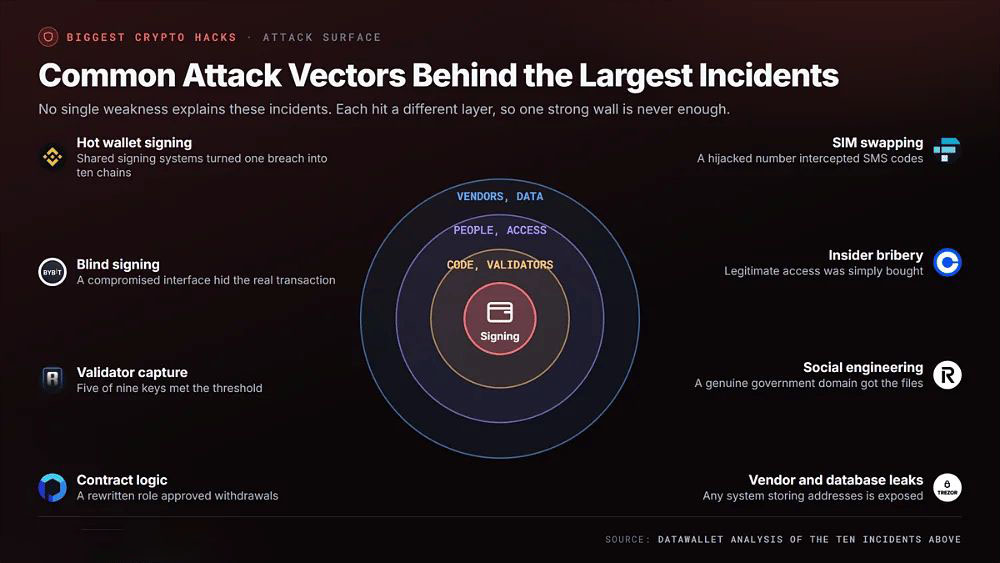
没有单一的弱点可以解释这些事件。每起事件利用的层面各不相同,从智能合约逻辑到电信账户,因此交易所和用户需要在多个环节设置防御,而不是依赖一道坚固的墙。
以下是这十起事件中出现的主要攻击途径:
- 热钱包签名:Binance 的攻击者让生产环境的签名系统批准了十条链上的转账,显示共享基础设施如何能在几分钟内把一次安全事件变成多网络损失。
- 盲签:Bybit 的多重签名者批准了一笔在被入侵界面中看起来很正常的交易,在没有任何私钥被盗的情况下,将钱包控制权交给了攻击者。
- 验证者被控制:Ronin 的跨链桥需要九个签名中的五个,而攻击者收集到了五个密钥,这证明即使在宣称去中心化的网络中,规模很小的验证者集合也会集中风险。
- 合约逻辑:Poly Network 的攻击者改写了一个特权跨链角色,使协议批准了它自认为有效的提现,这在如今的审计中仍是常见发现。
- SIM 卡劫持:据称,FTX 的攻击者使用假身份证劫持了一名员工的电话号码,然后截获了保护公司账户和价值数亿美元钱包的短信验证码。
- 内部人员贿赂:Coinbase 的安全事件源于被收买的客服外包人员复制客户记录,这提醒我们,当对员工活动的监控滞后时,合法访问权限也可能被买通。
- 社会工程:Revolut 在收到来自真实政府电子邮件域名的请求后发布了身份文件,因此无需入侵任何系统就能获取敏感的客户数据。
- 供应商和数据库泄露:Ledger 的电商数据库和 Trezor 的物流合作伙伴都泄露了买家信息,说明任何存储地址的系统都是钱包制造商攻击面的一部分。
为什么客户数据泄露与盗窃同样严重
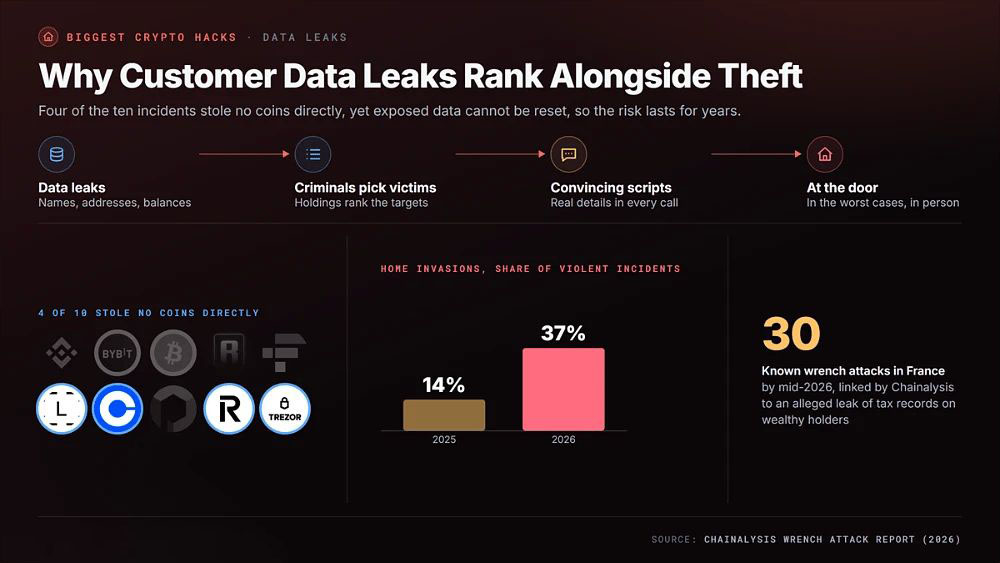
十起事件中有四起并未直接盗取加密货币,但其影响可能比许多盗窃持续得更久。泄露的姓名、地址和余额让犯罪分子能够挑选受害者、编写令人信服的话术,在最糟糕的情况下甚至找上门来。已暴露的数据无法重置,因此风险会持续多年。
Chainalysis 将法国“扳手攻击”的激增(截至2026年年中已有30起公开已知案例)与据称针对富有加密货币持有者的税 务记录泄露联系起来。根据其扳手攻击报告,入室侵害占暴力事件的比例从2025年的14%升至2026年的37%,这凸显了保护客户数据的重要性。
加密货币黑客攻击之后由谁买单?
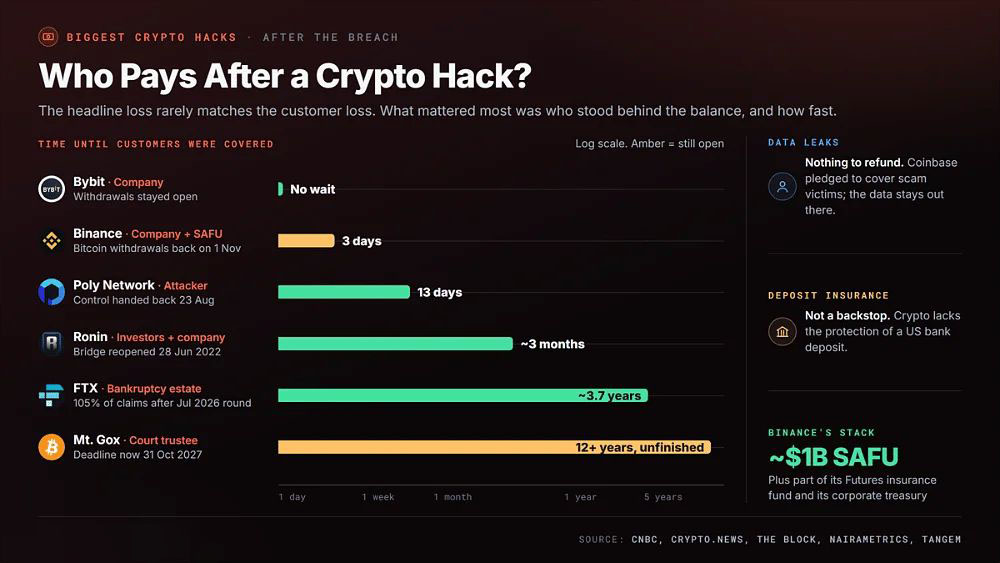
公布的损失金额很少与客户最终的损失相符。在这些事件中,结果与其说取决于盗窃规模,不如说取决于谁为余额兜底以及还款耗时多久,因此规模相近的黑客攻击让用户陷入了截然不同的处境。
以下是上述损失被承担的主要方式:
- 公司储备:Binance 表示将全额承担损失,资金来自其约 10亿美元 的SAFU 基金、部分期货保险基金以及公司资金,并据 crypto.news 报道,随着比特币提现于 11 月 1 日恢复,已补足受影响资产的 95%。Bybit 同样自行承担了损失,并保持提现开放。
- 外部投资者:⟧Sky Mavis 在由 Binance 领投的一轮融资中筹集了 1.5亿美元,并投入自有资金偿还 Ronin 用户,据 The Block 报道,该跨链桥于 2022 年 6 月 28 日重新开放。Nairametrics 报道称,属于 Axie DAO 资金库的约 5.6万 ETH 仍未获得抵押。
- 攻击者归还:Poly Network 用户之所以没有任何损失,只是因为黑客在 13 天内归还了资产,这种结果是任何客户都无法依赖的。
- 破产财产:据 Tangem 报道,在 2026 年 7 月分配之后,FTX 客户累计获得了其索赔额的 105%,这距离公司倒闭已过去三年半以上,且是按 2022 年的索赔价值 而非当前价格计算。
- 法院受托人:Mt. Gox 债权人已等待超过 12 年,部分财产仍未分配,期限为 2027 年 10 月 31 日。
- 数据安全事件受害者:Ledger、Trezor 和 Revolut 均未被盗走余额,因此无需退款,代价则以网络钓鱼和敲诈风险的形式在之后出现。Coinbase 的突出之处在于承诺赔偿因由此引发的诈 骗而受骗的客户。
这些都没有保证。存放在平台上的加密货币不享有美国银行存款那样的政府保护,FDIC 已责令多家公司停止暗示相反的说法。黑客攻击后是否退款取决于公司自身,因此 CNBC 建议您阅读平台的托管条款,并查看其监管情况。我们的获得 MiCA 许可的交易所指南是一个不错的起点。
如何保护您的加密货币免受黑客攻击和数据泄露
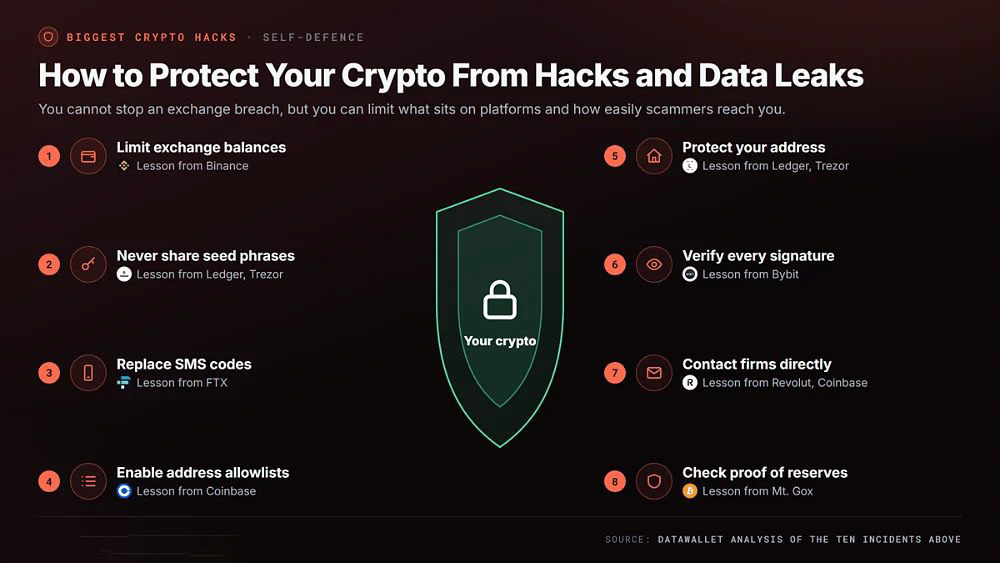
用户无法阻止交易所发生安全事件,但可以限制存放在平台上的资金量,以及诈 骗者接触到自己的难易程度。这些步骤针对的是上述十起事件中出现的薄弱环节。
在下一次重大安全事件登上头条之前,请采取以下保护措施:
- 限制交易所余额:只在中心化平台上保留用于交易的资金,将长期持有的资产转入自托管;我们的最佳加密货币钱包指南比较了安全的硬件和软件方案。
- 切勿分享助记词:任何交易所、钱包挂单方……
- 取代短信验证码:请使用验证器应用或硬件安全密钥代替短信,因为在 2022 年,SIM 卡劫持攻破了保护 FTX 公司账户的手机验证。
- 启用地址白名单:提现白名单将转账限制在预先批准的地址,Coinbase 在发生安全事件后推荐此举,以防冒充者诱骗用户把资金转入其控制的“安全”钱包。
- 保护您的地址:尽可能将硬件钱包寄送到邮政信箱或自提点,因为 Ledger 和 Trezor 买家的家庭住址泄露已引发网络钓鱼和敲诈。
- 核实每一次签名:请阅读钱包提示实际批准的内容,并使用我们的MetaMask 权限指南撤销未使用的代币授权,因为盲目批准曾导致 Bybit 的冷钱包被盗空。
- 直接联系公司:忽略关于安全事件的来电和邮件,仅通过官方应用联系交易所,因为 Revolut 和 Coinbase 的受害者曾遭到冒充式攻击。
- 查看储备金证明:优先选择定期公布储备证明、并将大部分资产离线保存的交易所,同时将较大金额分散在多个平台,以限制单点故障的影响。
如果您使用的平台报告发生安全事件,请阅读其官方通知,更改所有重复使用的密码,并提防引用您真实账户信息的定向网络钓鱼。
常见问题
加密货币交易所保险是否涵盖黑客攻击?
保障有限。部分交易所设有保险或储备基金,但保单通常涵盖平台热钱包的损失,而非个人账户。Bitget 在 2026 年 9 月遭遇黑客攻击后,指出其用户保护基金超过 4.64亿美元。交易所充值不像银行账户那样有政府保险,因此赔付取决于交易所的资产负债表。
什么是 Lazarus Group?
Lazarus Group 是对朝鲜国家支持的黑客的统称。美国机构使用更窄的称呼,例如 TraderTraitor 和 APT38,指代专注于加密货币的团队。他们的盗窃所得有助于资助朝鲜政权的武器项目,Chainalysis 追踪到截至 2025 年底朝鲜累计获得的加密货币达 67.5亿美元。
如果硬件钱包制造商发生数据泄露,硬件钱包还安全吗?
在大多数情况下是安全的。Ledger 和 Trezor 事件泄露的是订单数据,而非私钥,因此设备和资金仍然安全。危险在于社会工程学:假冒的邮件、短信或信件,诱使您输入助记词。正规制造商绝不会索要助记词。
如何查看我的数据是否出现在加密货币数据泄露事件中?
请先查看官方通知,因为 Coinbase、Trezor 和 Revolut 都直接联系了受影响的用户。Have I Been Pwned 等泄露查询服务也按电子邮件地址收录了许多泄露的数据集。对于主动发来的泄露警报要保持谨慎,因为诈 骗者常发送带有钓鱼页面链接的虚假通知。
我们的方法
我们于 2026 年 11 月 1 日按五项标准对事件进行了排名,其中直接财务损失的权重最高。
- 损失价值:美元数字采用被盗当时的价值,来源包括区块链分析公司、公司官方披露以及执法部门的声明,例如 FBI 的公共服务公告。
- 客户受影响程度:对于数据泄露事件,我们综合考虑了受影响人数以及泄露字段的敏感程度,包括家庭住址、身份证件和余额。
- 持久影响:改变了安全实践、监管或用户行为的事件,例如 Mt. Gox 和 Ronin,排名高于规模相近的盗窃事件。
- 归因与追回:我们记录了已确认的归因,以及被冻结、归还或偿还的比例,数据来源包括 TRM Labs、Chainalysis、法院文件和破产受托人通知。
- 数据时效:统计数据来自截至 2026 年 11 月 1 日发布的 CertiK、PeckShield 和 Chainalysis 报告,在总数存在差异之处,我们注明了各追踪机构的方法。
部分数据,尤其是 Binance 和 Revolut 的数据,在调查持续期间仍属暂定。我们没有独立追踪链上资金流向。我们的编辑方法 论说明了完整的审核流程。
总结
Binance 的 63.6亿美元 被盗事件目前位居加密货币损失榜首,其后是 Bybit 的 15亿美元 冷钱包安全事件。两者都可追溯到朝鲜的 TraderTraitor,也都表明,如今最大的风险在于批准交易的系统和人员,而不是区块链代码。
Mt. Gox、Ronin、FTX 和 Poly Network 塑造了早期的安全标准,从储备金证明到跨链桥验证者设计。Ledger、Coinbase、Revolut 和 Trezor 则显示出另一种并行的威胁:身份和地址泄露,使持有者在事件淡出新闻很久之后,仍面临网络钓鱼和胁迫。
大型交易所迄今为止都自行承担了损失,但这取决于用户无法实时审计的资产负债表。请保持较低的交易所余额,使用硬件密钥认证,并像保护助记词一样谨慎保护您的个人数据。相关研究请参阅我们的比特币统计和加密货币交易所统计页面。
以上就是关于2026年币安被盗63亿美元!史上十大加密货币黑客攻击事件盘点,普通用户该怎么办的详细介绍了,希望大家喜欢!
本站提醒:投资有风险,入市须谨慎,本内容不作为投资理财建议。